Annonce – sponsoreret indhold.
CE-mærkning af tilsluttede produkter er ikke længere en formalitet, du bare kan sætte på din IoT-gadget eller smarte hjemmeenhed. Med Cyber Resilience Act (CRA), der træder i kraft fra 2026, ændrer spillereglerne sig fundamentalt for alle, der udvikler, importerer eller sælger elektronik med digital tilslutning i EU. Hvis du som gadget-entusiast eller mindre importør troede, at CE-mærket blot handlede om elektrisk sikkerhed og EMC, er det tid til at tænke om. Nu kræver mærket dokumenteret cybersikkerhed, aktiv sårbarhedshåndtering og forpligtelse til løbende sikkerhedsopdateringer — uanset om du er en stor producent eller sælger hjemmebyggede sensorer via din egen webshop.
- Fra 2026 kræver CE-mærkning af produkter med digitale elementer dokumenteret cybersikkerhed under CRA
- Reglerne gælder alle — også små importører, hobbyudviklere og videreforhandlere af tilsluttede produkter
- Manglende compliance kan føre til tilbagetrækning fra markedet og betydelige bøder
- Du skal have styr på sårbarhedshåndtering, sikkerhedsopdateringer og teknisk dokumentation før lancering
Hvad CRA konkret ændrer for små importører og produktejere
Cyber Resilience Act er EU’s svar på den eksplosive vækst af tilsluttede produkter med ofte tvivlsom sikkerhed. Forordningen rammer bredt og inkluderer alt fra smarte termostater og WiFi-kameraer til Raspberry Pi-baserede projekter, du sælger på Etsy eller via egen hjemmeside. Den afgørende forskel fra tidligere er, at cybersikkerhed nu er et lovkrav — ikke blot en anbefaling eller et konkurrenceparameter.
Det er præcis her CE-mærkning under CRA adskiller sig fundamentalt fra det, de fleste kender fra traditionelle forbrugerprodukter. Tidligere handlede CE-mærkning primært om fysisk sikkerhed: Kan produktet give stød? Forstyrrer det andre enheder? Nu tilføjes et helt nyt lag af krav, der vedrører softwarens sikkerhed gennem hele produktets levetid.
For dig, der importerer gadgets fra Kina til videresalg, eller som har udviklet din egen smarte løsning, betyder det, at du ikke længere kan nøjes med at stole på leverandørens dokumentation. Du bliver selv ansvarlig for at sikre, at produktet lever op til CRA’s krav — og du skal kunne dokumentere det.
Hvilke produkttyper er omfattet af CRA?
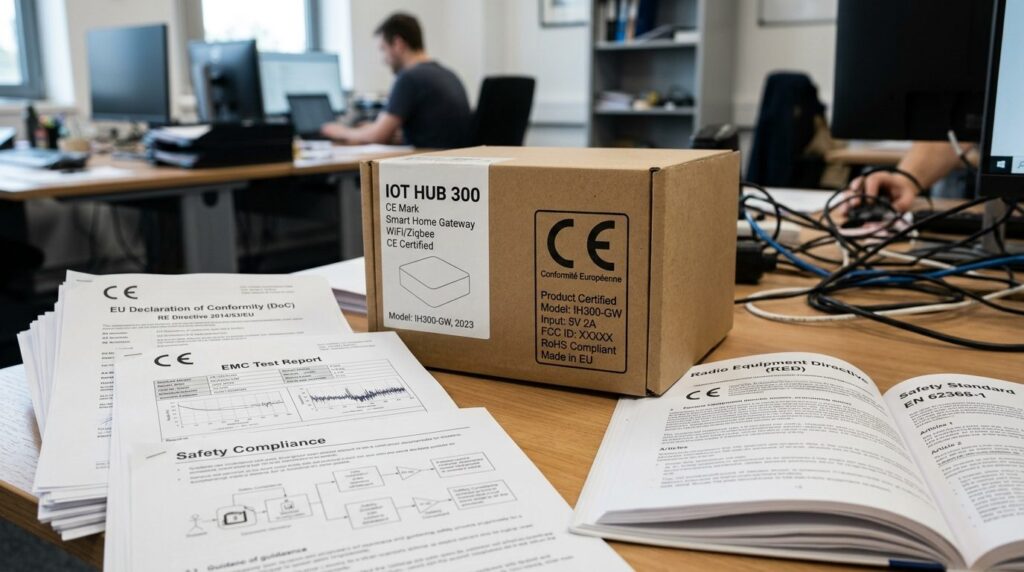
CRA omfatter alle produkter med digitale elementer, hvilket defineres som produkter, der kan tilsluttes et netværk eller en anden enhed. Det er en bred definition, der fanger langt flere produkter end mange forventer:
- Smarte hjemmeenheder: Termostater, belysning, dørlåse, alarmsystemer, robotstøvsugere
- IoT-sensorer og aktuatorer: Temperaturfølere, bevægelsessensorer, relæer med netværksadgang
- Wearables: Smartwatches, fitness-trackere, GPS-trackere til børn eller kæledyr
- Netværksudstyr: Routere, switches, access points, NAS-enheder
- Legetøj med tilslutning: App-styrede droner, interaktive bamser, programmerbare robotter
- Standalone software: Apps og firmware, der sælges separat til tilsluttede enheder
CRA opererer med forskellige risikoklasser. De fleste forbrugerprodukter falder i standardkategorien, hvor producenten selv kan udføre overensstemmelsesvurdering. Men visse produkter som firewalls, VPN-udstyr og identitetsstyringssystemer klassificeres som “vigtige” eller “kritiske” og kræver tredjepartsvurdering.
Bemærk, at open source-software i sig selv er undtaget, men i det øjeblik du integrerer open source i et kommercielt produkt, bliver du ansvarlig for, at hele pakken lever op til kravene.
De konkrete krav du skal opfylde
CRA stiller krav på flere niveauer, og det er vigtigt at forstå dem alle, før du lancerer et produkt. Her er de centrale områder:
Sikkerhed i design og udvikling
Produktet skal designes med sikkerhed som grundprincip — såkaldt secure-by-design. Det betyder blandt andet:
- Ingen kendte sårbarheder ved lancering
- Sikker standardkonfiguration (ingen default-passwords som “admin/admin”)
- Krypteret kommunikation hvor relevant
- Minimering af angrebsfladen
- Beskyttelse af lagrede data
Sårbarhedshåndtering
Du skal etablere en proces til at håndtere sårbarheder gennem hele produktets forventede levetid:
- Aktiv overvågning af kendte sårbarheder i dine softwarekomponenter
- Mulighed for at modtage sårbarhedsrapporter fra brugere og sikkerhedsforskere
- Evne til at udrulle sikkerhedsopdateringer
- Rapportering af aktivt udnyttede sårbarheder til ENISA inden 24 timer
Teknisk dokumentation
Dokumentationen skal være omfattende og skal kunne fremvises ved tilsyn:
- Software Bill of Materials (SBOM): En komplet liste over alle softwarekomponenter, biblioteker og dependencies
- Risikovurdering af produktets cybersikkerhed
- Beskrivelse af sikkerhedsarkitektur og implementerede foranstaltninger
- Testrapporter der verificerer sikkerhedskravene
- Brugerinformation om sikker anvendelse og opdateringsprocedurer
Opdateringsforpligtelse
Her kommer en af de mest udfordrende krav for mindre aktører: Du skal levere sikkerhedsopdateringer i minimum 5 år fra produktets markedsføring — eller i hele produktets forventede levetid, hvis den er kortere. Opdateringerne skal være gratis for slutbrugeren.
Hvornår skal du søge professionel rådgivning?
CRA’s kompleksitet betyder, at de fleste mindre aktører vil have gavn af professionel sparring. Her er situationer, hvor det er særligt relevant:
Du importerer tilsluttede produkter fra tredjelandsleverandører: Som importør påtager du dig ansvaret for, at produktet er compliant. Hvis din leverandør ikke kan levere den nødvendige dokumentation — hvilket ofte er tilfældet — står du med et problem, der kræver eksperthjælp at løse.
Du har udviklet dit eget produkt og vil sælge det: Uanset om det startede som et hobby-projekt, kræver kommerciel distribution fuld compliance. En GAP-analyse kan afdække, hvad der mangler før lovlig lancering.
Du er usikker på produktets risikoklassifikation: Fejlklassificering kan resultere i enten unødvendige omkostninger eller utilstrækkelig dokumentation. Få en ekspertvurdering tidligt i processen.
Du mangler ressourcer til sårbarhedshåndtering: De løbende forpligtelser kan være svære at håndtere for en lille organisation. Rådgivning kan hjælpe med at etablere realistiske processer.
En foranalyse, som den Nesp.ONE tilbyder fra 10.000 DKK, kan give dig overblik over kravenes omfang og en konkret handlingsplan. Det er ofte en fornuftig investering, før du bruger ressourcer på at implementere noget, der viser sig utilstrækkeligt.
Konsekvenser ved at overse reglerne
Markedsovervågningsmyndighederne — i Danmark Sikkerhedsstyrelsen for mange produkttyper — får udvidede beføjelser til at håndhæve CRA. Konsekvenserne ved manglende compliance kan være alvorlige:
- Påbud om tilbagetrækning: Dit produkt kan fjernes fra markedet, og du kan blive pålagt at tilbagekalde allerede solgte enheder
- Administrative bøder: Op til 15 millioner euro eller 2,5% af den globale årsomsætning for de alvorligste overtrædelser
- Forbud mod markedsføring: Du kan blive forbudt at sælge produktet i hele EU
- Erstatningskrav: Brugere der lider tab på grund af mangelfuld sikkerhed kan rejse civile krav
Selv for mindre overtrædelser kan bøderne være betydelige. Og selvom du er en lille aktør, er du ikke undtaget — CRA skelner ikke mellem virksomhedsstørrelser, kun mellem produkttyper og risikoklasser.
Tjekliste: Hvad skal du have styr på inden lancering?
Brug denne tjekliste til at vurdere din parathed:
- Produktklassifikation: Er dit produkt omfattet af CRA? Hvilken risikoklasse falder det i?
- SBOM: Har du en komplet oversigt over alle softwarekomponenter i produktet?
- Sikkerhedsvurdering: Er produktet testet for kendte sårbarheder? Er standardkonfigurationen sikker?
- Opdateringsmekanisme: Kan du levere sikkerhedsopdateringer? Er infrastrukturen på plads?
- Sårbarhedsproces: Har du en kanal til at modtage og håndtere sårbarhedsrapporter?
- Dokumentation: Er den tekniske dokumentation komplet og tilgængelig?
- Brugerinformation: Får slutbrugeren de nødvendige oplysninger om sikker brug og opdatering?
- 5-års plan: Har du ressourcerne til at vedligeholde produktet i den krævede periode?
Kan du ikke svare ja til alle punkter, har du arbejde foran dig — eller behov for at genoverveje, om produktet skal på markedet i sin nuværende form.
Sådan kommer du i gang
For mange gadget-entusiaster og mindre importører vil CRA føles som en kæmpe mundfuld. Men med en struktureret tilgang er det håndterbart:
Start med kortlægning: Identificer præcis hvilke produkter der er omfattet i din portefølje. Mange overraskes over rækkevidden.
Prioriter efter risiko: Fokuser først på de produkter, der har størst salgsvolumen eller højest risikoklassifikation.
Etabler processer tidligt: Sårbarhedshåndtering og opdateringsrutiner er løbende forpligtelser. Jo før de er på plads, jo bedre.
Dokumentér løbende: Teknisk dokumentation er lettere at vedligeholde, hvis den skabes undervejs i udviklingen — ikke som en eftertanke.
Hvis du arbejder med praktiske elektronik-gadgets og overvejer at gøre dit hobby-projekt kommercielt, er CRA-compliance nu en naturlig del af den rejse.
Ofte stillede spørgsmål
Gælder CRA også for produkter jeg importerer til eget brug?
Nej, CRA gælder kun når produkter bringes i omsætning i EU — altså når de gøres tilgængelige på markedet, typisk ved salg. Importerer du udelukkende til privat brug uden videresalg, er du ikke omfattet. Men sælger du bare én enhed videre, træder kravene i kraft.
Hvad hvis min leverandør ikke kan levere den krævede dokumentation?
Som importør er du ansvarlig for compliance, uanset hvad din leverandør kan levere. Du har tre muligheder: Find en leverandør der kan dokumentere compliance, skaf dokumentationen selv (hvilket kan kræve reverse engineering og test), eller drop produktet. Sikkerhedsstyrelsen anbefaler at stille CRA-krav i leverandørkontrakter.
Kan jeg sælge et eksisterende produkt videre efter CRA træder i kraft?
Produkter der allerede er bragt i omsætning før CRA’s ikrafttræden, er ikke omfattet af de nye krav. Men nye partier af samme produkt, som du importerer eller producerer efter ikrafttrædelsen, skal være compliant. Overgangsperioderne varierer, så tjek de præcise datoer for dine produktkategorier.
Er der undtagelser for open source-projekter?
Open source-software der udvikles non-profit uden kommerciel aktivitet er undtaget. Men i det øjeblik du integrerer open source-komponenter i et kommercielt produkt, gælder kravene for hele produktet. Du bliver ansvarlig for at håndtere sårbarheder i de open source-biblioteker, du anvender.